一個引擎
四個平台
我們所有產品都建基於同一個二進制分析核心。其中一個平台已經投產,另外三個仍在開發中。
軟件供應鏈的責任,如今已伸延至已編譯的成品,不只是自己寫的原始碼。
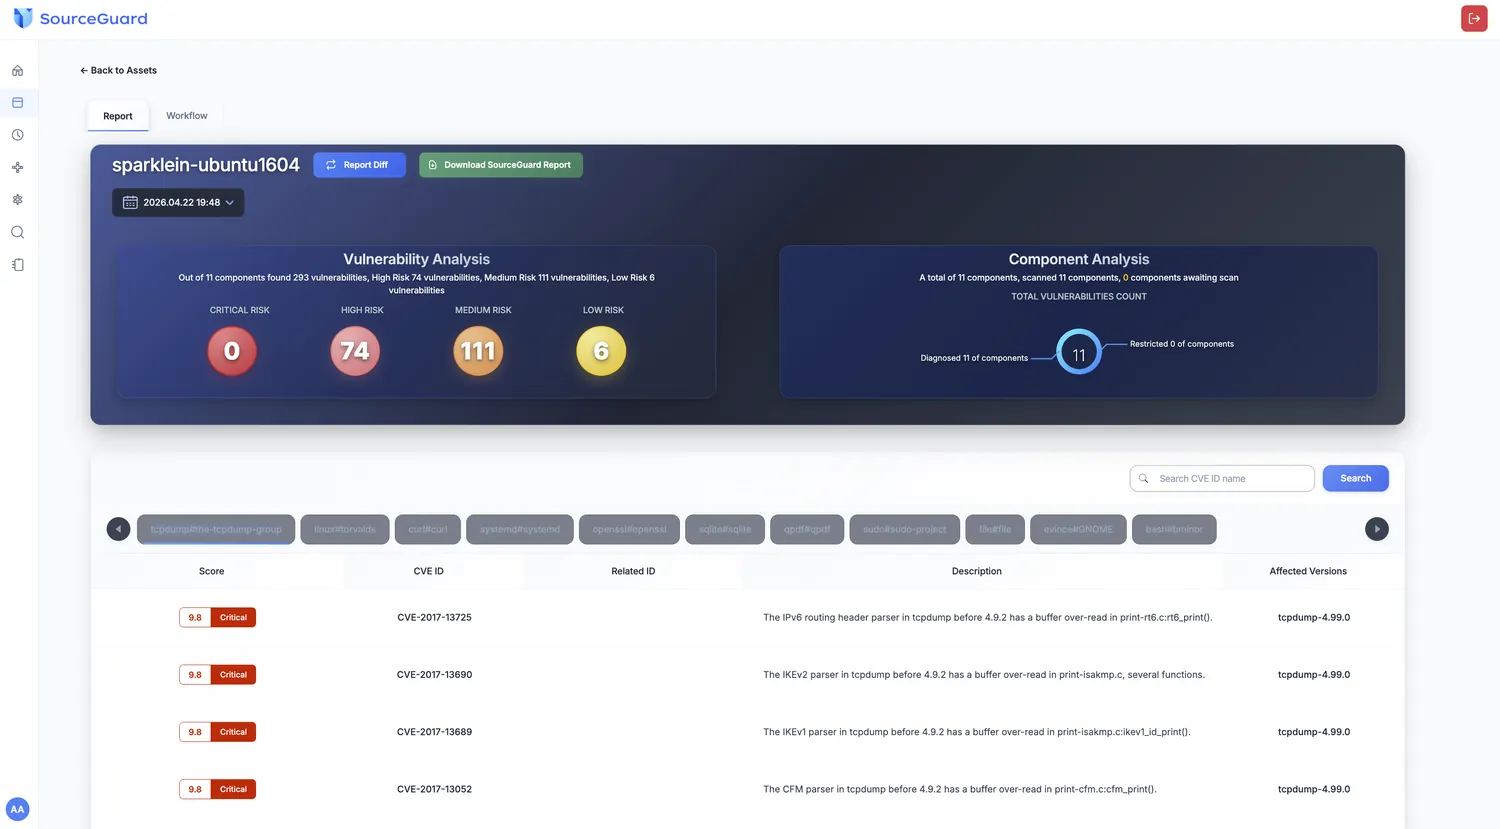
AI+
開發中向你的風險數據提問
原生支援 MCP 代理,接通企業的統一風險數據,由基礎設施一直到已編譯的二進制檔案。不用翻儀表板,不用設篩選條件。
即時回應
用日常語言查閱漏洞與風險數據。
零學習成本
不用學新工具,直接對話就可以。
建基於 MCP
可直接接入現有的 AI 工作流程。
SBOM
開發中直接由二進制檔案本身產生的物料清單
一份 SBOM 有多可信,取決於交換雙方之間有多信任。我們的清單由動態組件分析產生,反映的是成品裡面真正有甚麼,而不是申報文件寫了甚麼。
目標是令 SBOM 在日常保安工作和商業盡職調查中真正用得着。
AIoT
開發中為無法逐部人手
修補的設備而設的監察
以雲端方式,為政府部門、醫療機構及製造廠房的連網設備提供代碼保安監察,並為產品開發團隊提供配套服務。
物聯網設備長期是殭屍網絡的來源之一,而專為這類設備而設的掃描工具並不多。本階段要做的,是把二進制分析由一件工具,變成一項受監察的服務。