我們的平台
二進制分析結果,
企業現有掃描工具交叉驗證
我們的二進制分析與 Tenable One Vulnerability Management 並行運作。保安團隊在同一個介面掃描、評估和修補,並且看得見哪些結果互相印證、哪些是雜訊、哪些是其他工具漏掉的。
掃描來源二進制引擎、Tenable One VM
適用資產伺服器、路由器、網關、交換機
自動化Cron 排程
匯出CSV、修補佐證
我們的平台 · 安全總覽
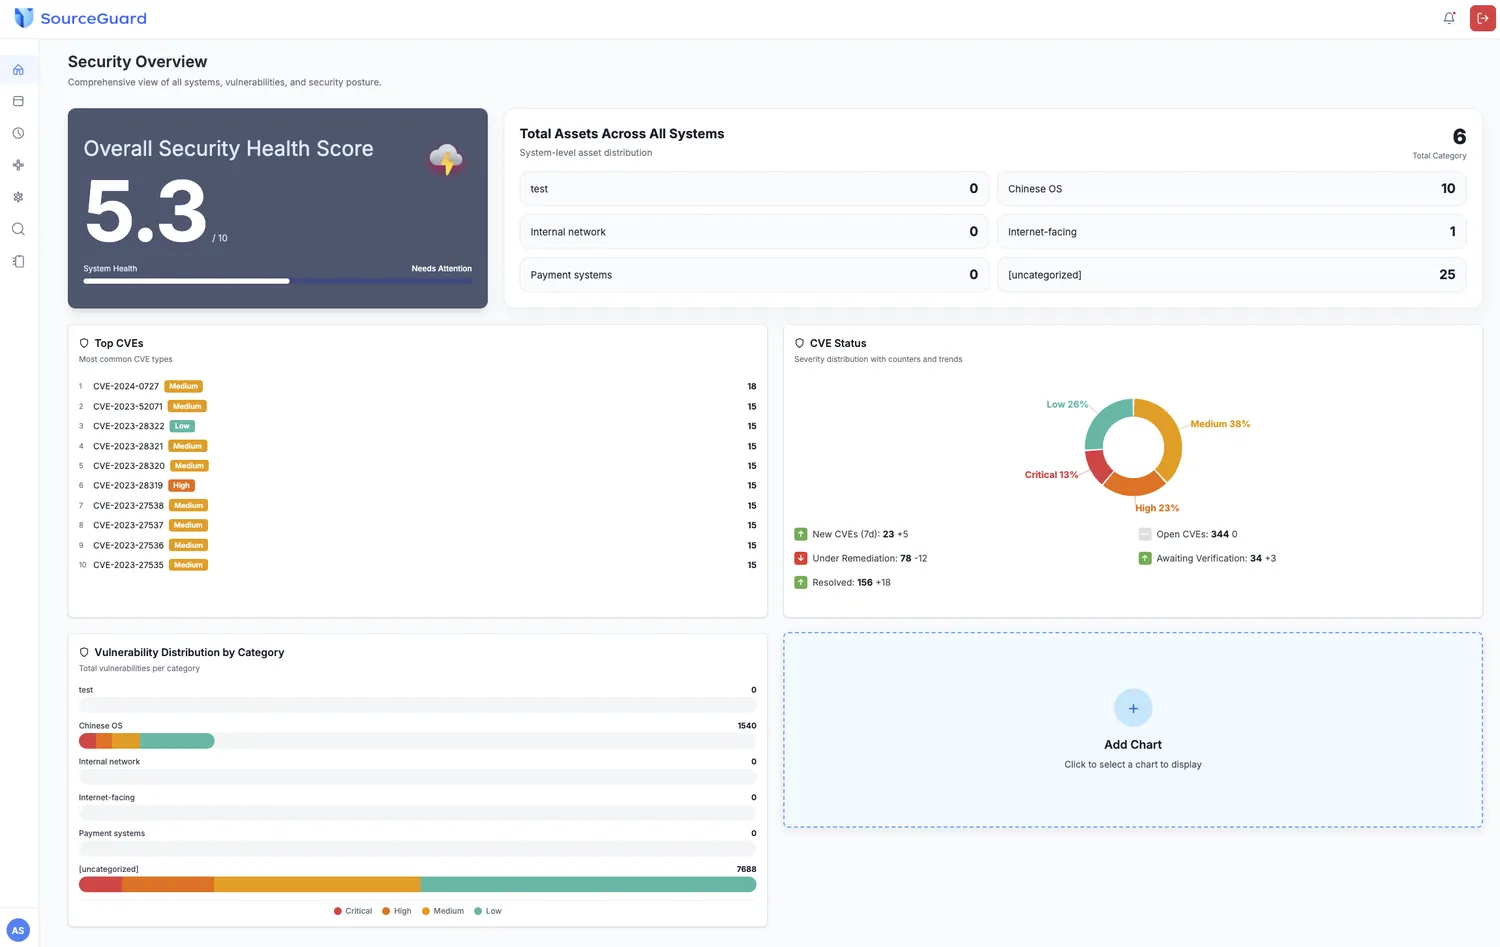
一份董事會會看的管理層視圖
核心監察儀表板可自行配置,由各團隊決定哪些圖表和數字放上去。
保安健康評分
按全部資產的整體狀況得出的 0 至 10 分評分
資產分佈
按系統類別劃分:支付系統、對外網絡、內部網絡
漏洞統計
按嚴重程度分類的數量與趨勢:嚴重、高、中、低
重點漏洞
目前對企業系統威脅最大的十個 CVE
設定 · 類別
企業的保安
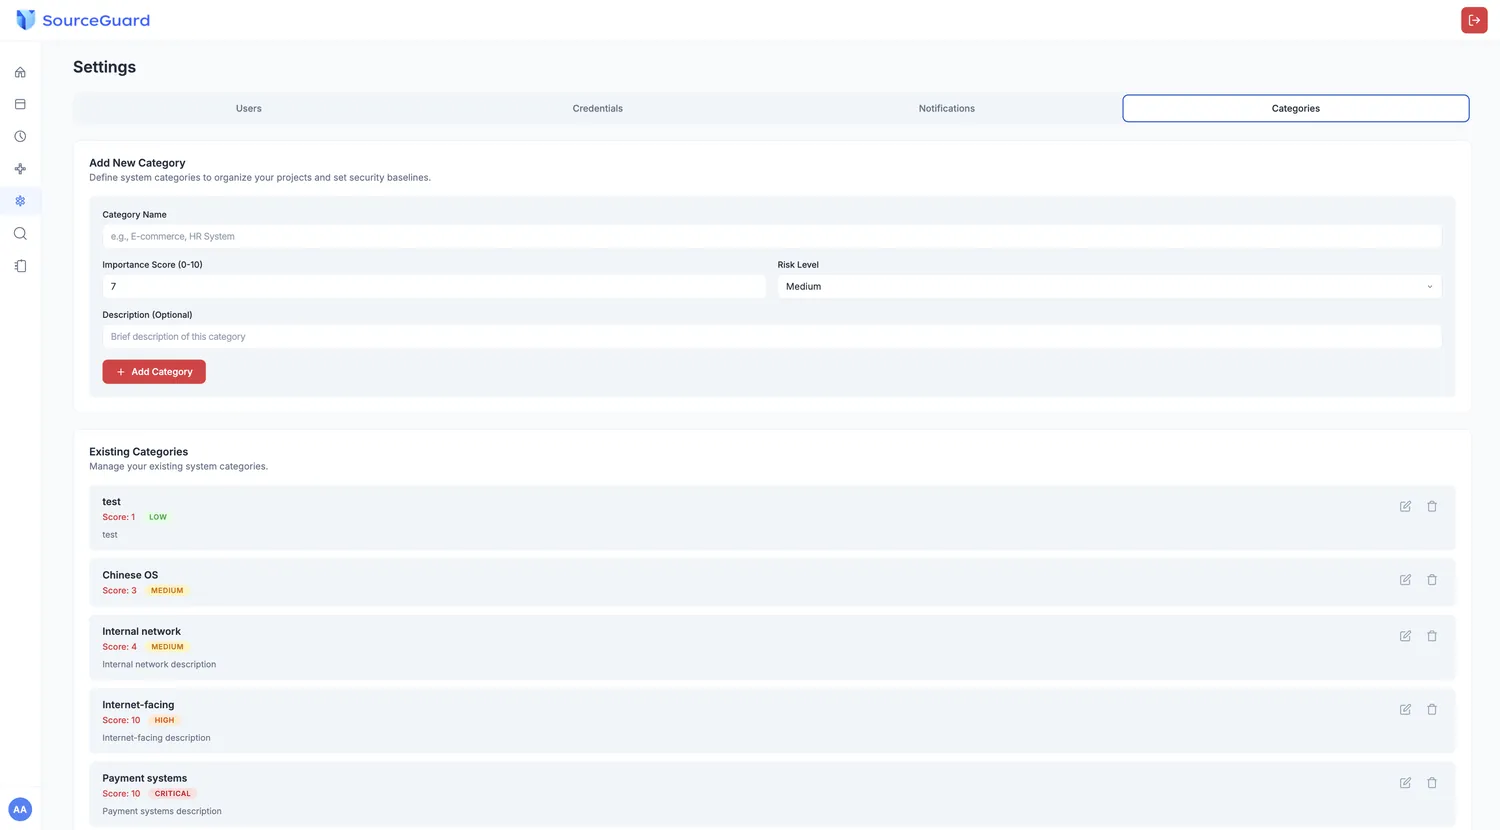
基線,寫下一次就夠
類別定義
自行定義系統類別,並設定 0 至 10 的重要性權重
風險等級指派
每個類別預設等級,令高價值資產優先處理
我們的平台 · 外掛設定
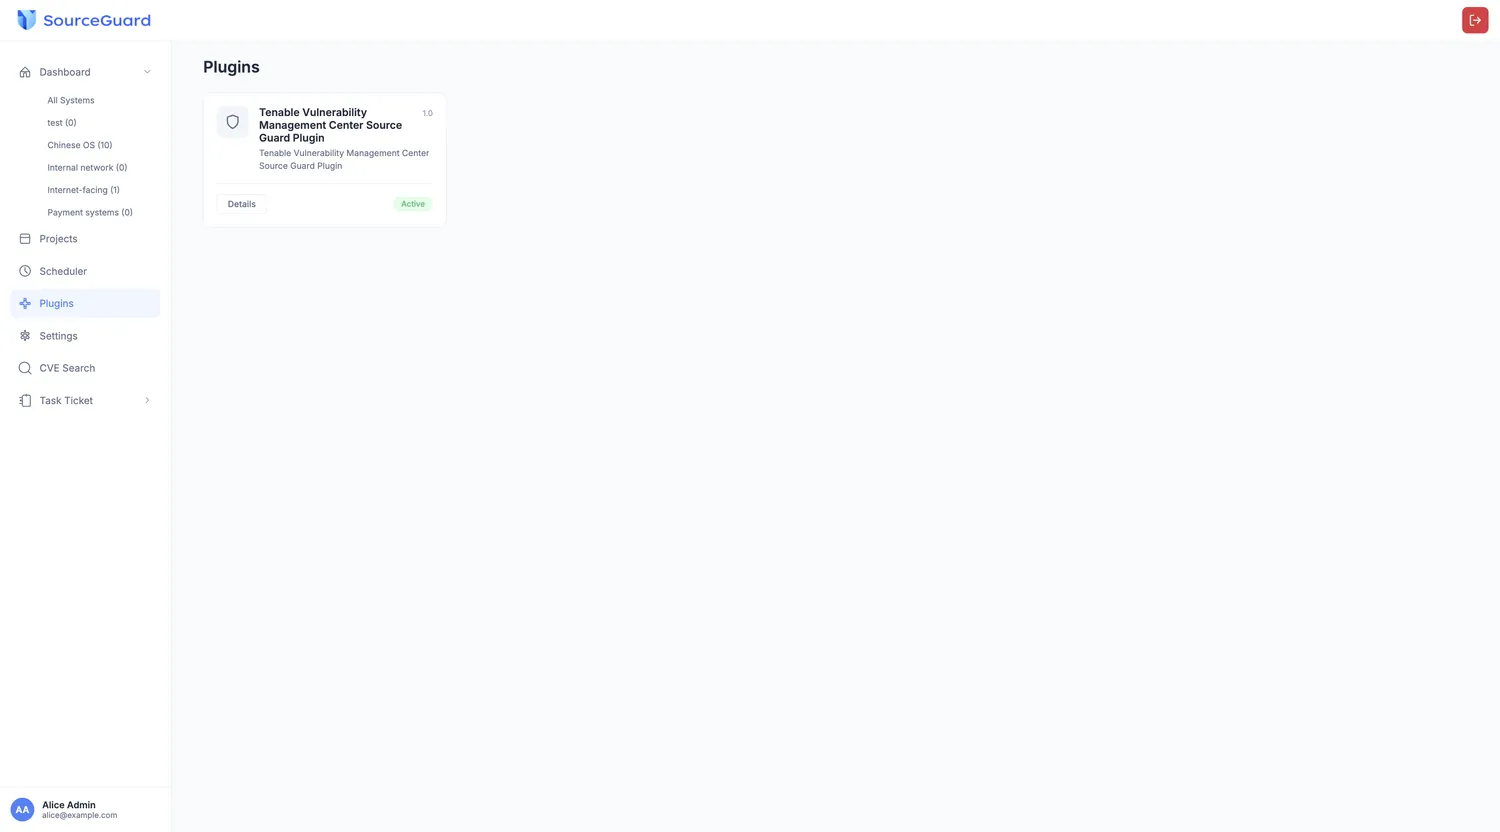
沿用企業現有的掃描工具
Tenable One Vulnerability Management 已原生整合。輸入網址與授權金鑰,我們的平台便會觸發 Tenable 的掃描,並將結果與自身的結果一併管理。
完整設定步驟見整合指南。
閱讀整合指南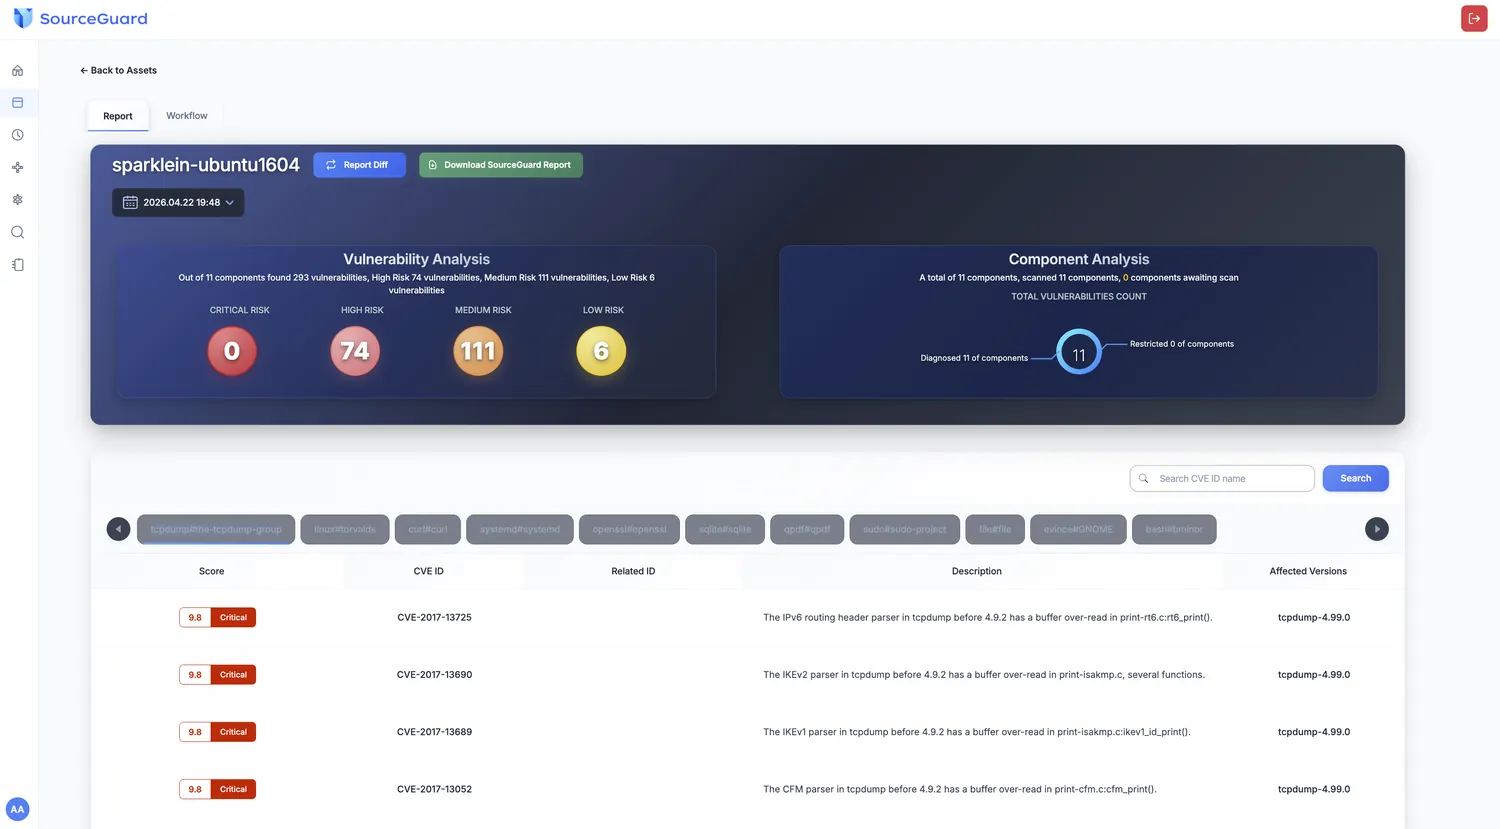
分析與報告
二進制檔案裡面
真正有的每一個組件
組件分析
已掃描組件的總數,以及每一個的保安狀態
CVE 清單
每一個偵測到的編號,連同 CVSS 評分、說明與受影響版本
修補詳情
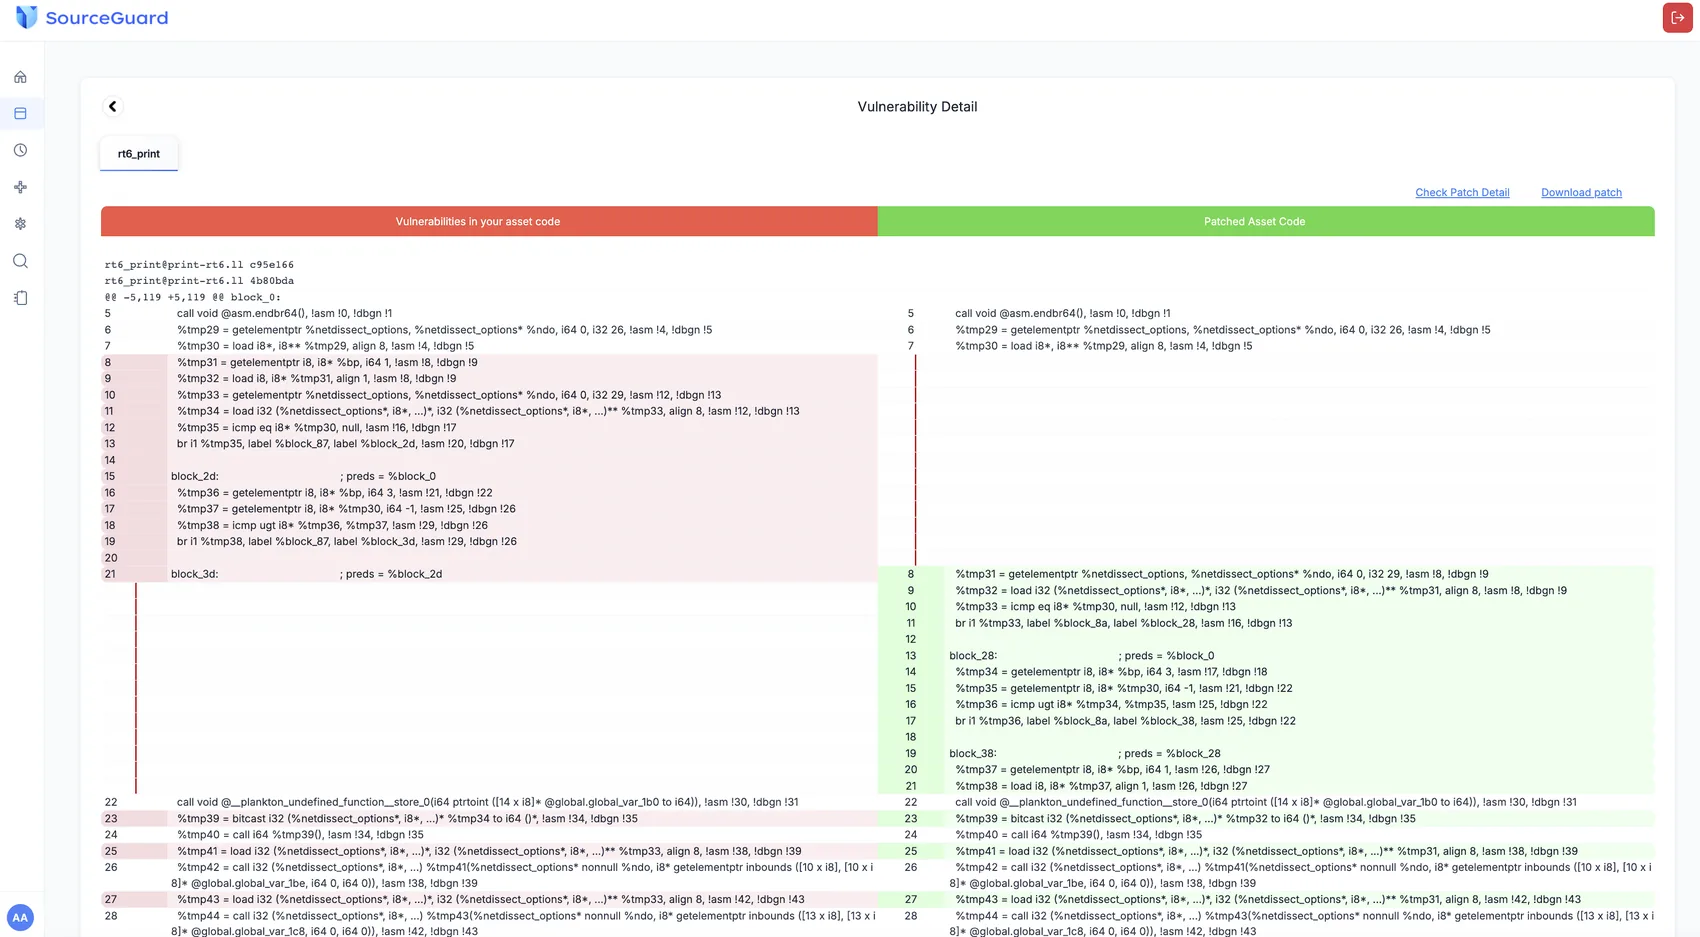
修補指引,以及
供應商確已修好的佐證
代碼對照
有漏洞的代碼與建議修正後的代碼並列,直接指出位置
技術細節
受影響的檔案路徑,以及涉及的具體函式
修補建議
寫明開發人員要改甚麼的修補資料
交叉驗證
爭論在這一頁完結
供保安團隊與開發人員決策的中樞,列出引擎已驗證的結果。
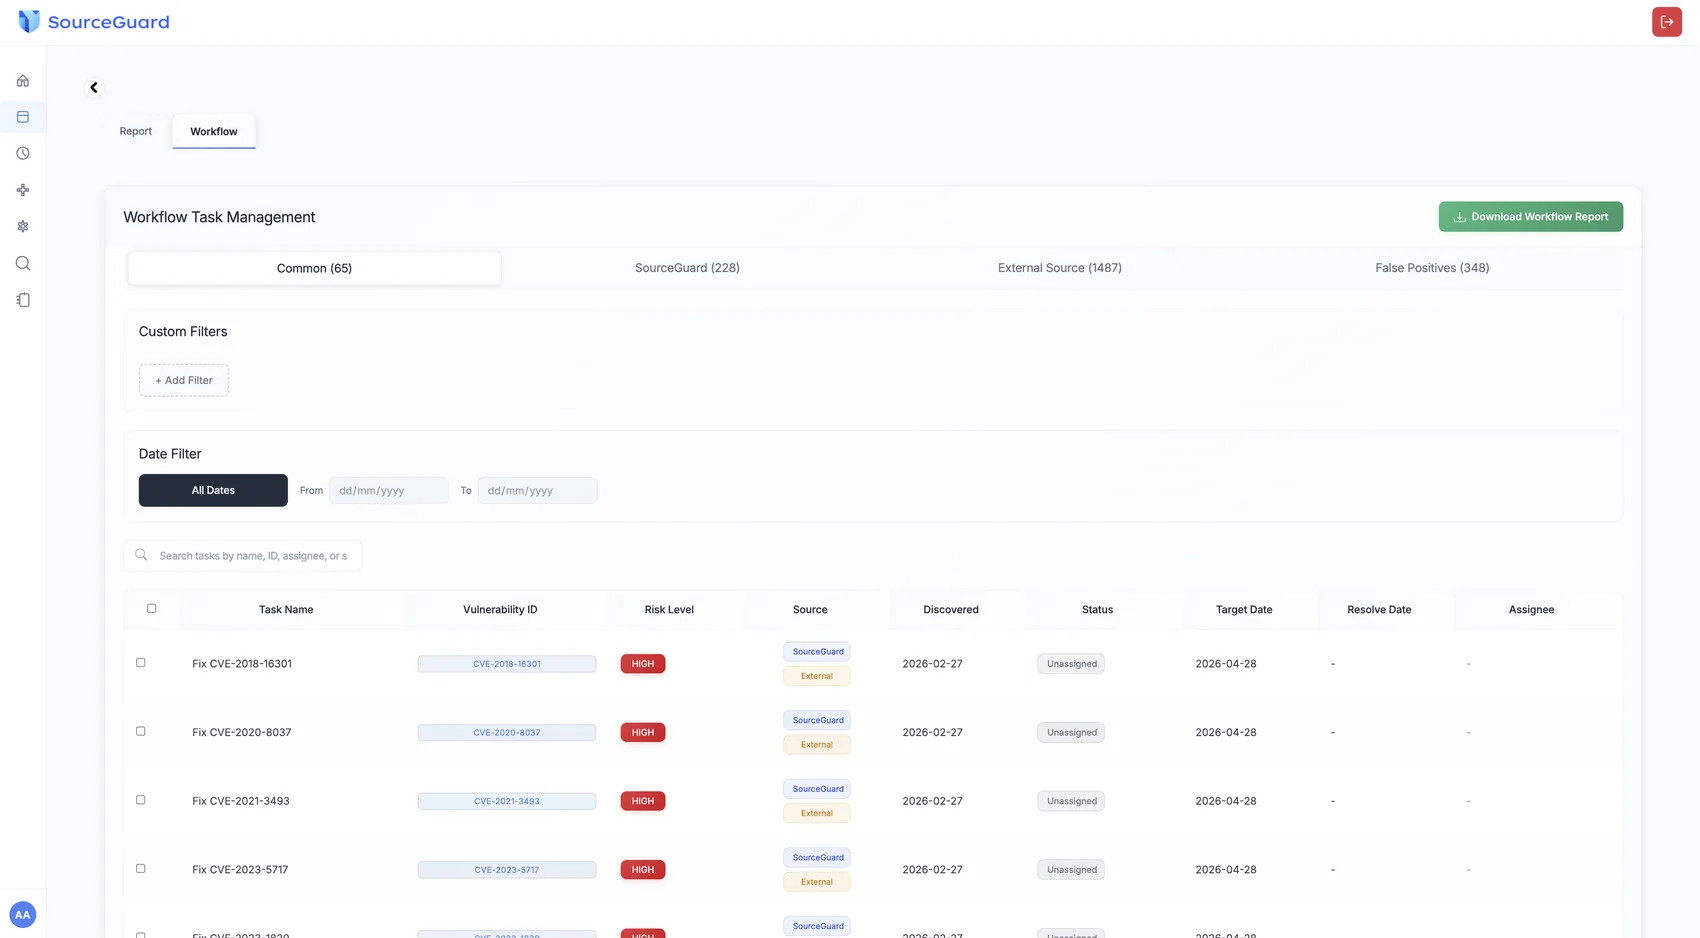
多來源比對
標籤把我們的平台、外部來源與誤報分開,減少了多少雜訊一眼看得見
誤報清單
自動篩走那些版本對得上、但代碼其實已經修補,或者有漏洞的函式根本從未被呼叫的結果
CSV 下載
把通過驗證的漏洞指派專人跟進
排程器
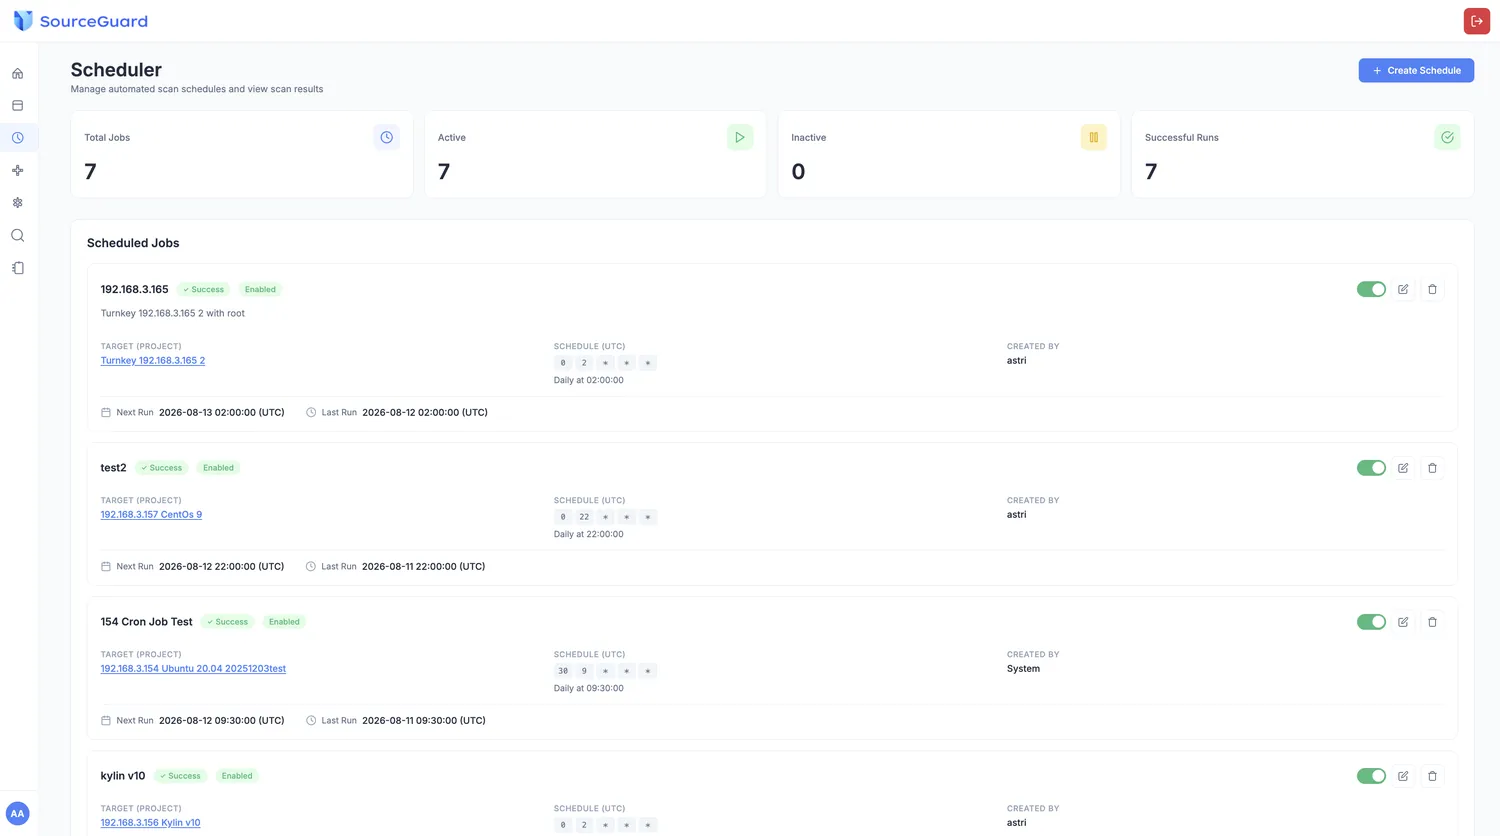
設定一次,之後
每晚 22:00 自動執行
Cron 式的時間設定,下一次掃描的時間預先顯示。重複而固定的掃描工作,不用再每星期重新設定一次。