學術基礎
6年研究
與香港科技大學合作進行。
業界里程碑
首份二進制碼技術報告
由中國信息通信研究院於 2024 年 2 月發表。
策略合作
4項產品
與香港應用科技研究院(應科院)合作開發。
生態圈整合
首家香港公司
以技術夥伴身份加入 Tenable OPEN。
我們的儀器
顯微鏡讓人看見肉眼看不到的東西,
我們為已編譯的軟件做同樣的事。顯微鏡分辨得出樣本裏有甚麼成分,本引擎分辨得出二進制碼裏有甚麼組件,也分辨得出這些組件帶着哪些已公布的漏洞(CVE)。
技術分野
大部分工具只看標籤,
我們則化驗成分。
靜態掃描工具靠的,是比對版本號與檔案指紋這類表面資料;這些元數據一旦不齊全、遭改動或本身有誤,掃出來的就是早已修補的漏洞,真正未修補的反而漏掉。
覆蓋範圍
SOFTWARE STACK
掃描層面
單一引擎貫穿整個軟件架構,一直深入到已編譯的二進制檔案。
BINARY CODEJAVAPYTHONHTMLCSSJAVASCRIPT
INFRASTRUCTURE
網絡設備覆蓋
這類網絡設備裝不到代理程式,靠代理程式的工具因此看不到裡面的程式碼。
FIREWALLSWITCHSERVERGATEWAY
已涵蓋組件
>95%
分析準確率
<5%
誤報率
<5%
漏報率
600+
已涵蓋模組
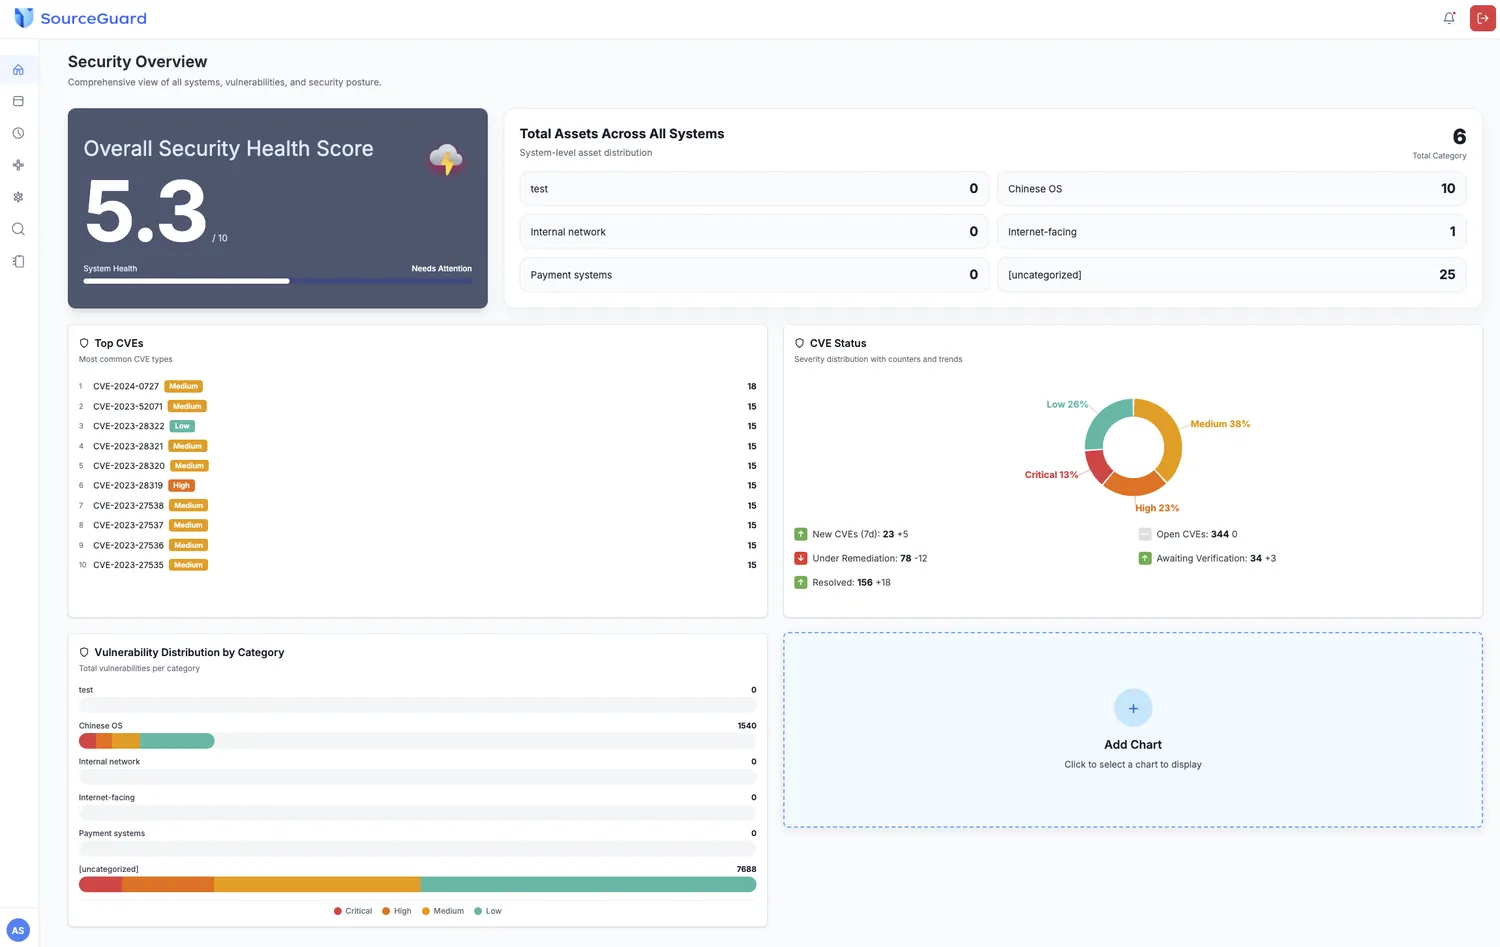
選擇我們的理由
分析夠深入,平台團隊用得上手
混合式掃描
一個引擎,同時做二進制動態掃描和成熟的傳統掃描。
比對研發
建基於與香港科技大學合作的六年研究,背後有我們持續更新的漏洞資料庫。
中國首份技術報告
中國信息通信研究院於 2024 年 2 月發表首份二進制碼技術報告,評測對象是我們的核心技術。
技術夥伴關係
我們的平台以外掛形式,直接接入 Tenable One Vulnerability Management。我們是 Tenable 在香港的首家技術夥伴。
技術夥伴
支持及合作機構